Proteja a su organización contra el ransomware
- El ransomware se ha convertido rápidamente en una de las amenazas más temidas y virulentas en los entornos empresariales. Irónicamente, su coste principal no es el rescate en sí, sino el tiempo de inactividad que ocasiona, por lo que no es de extrañar que solo un tercio de las empresas crean que llegarían a recuperarse de un ataque de ransomware sin pérdidas significativas.
- El ransomware se ha convertido rápidamente en una de las amenazas más temidas y virulentas en los entornos empresariales. Irónicamente, su coste principal no es el rescate en sí, sino el tiempo de inactividad que ocasiona, por lo que no es de extrañar que solo un tercio de las empresas crean que llegarían a recuperarse de un ataque de ransomware sin pérdidas significativas.
- A fecha de hoy, hay aproximadamente 2,8 millones de muestras únicas conocidas de ransomware y la cifra sigue creciendo, gracias al fácil acceso a herramientas de “bricolaje” para la creación de ransomware.
- Según los laboratorios de Bitdefender, diariamente se crean más de 400 000 nuevas variantes de malware y ransomware, y el 99 % de ellas solo se ven una vez antes de modificarse. La metodología antivirus tradicional basada en firmas sencillamente no puede seguir ese ritmo, ya que, en cuanto se crea una firma, el malware ya ha cambiado.
- ¿Cómo le protege Bitdefender GravityZone contra el ransomware?
- Al ser una solución de seguridad adaptable por capas, Bitdefender GravityZone proporciona diversas posibilidades contra el ransomware, con todas sus capas funcionando al unísono para la prevención, detección y reparación.
Prevención
- Antimalware con aprendizaje automático– La solución se entrena automáticamente basándose en un billón de muestras de más de quinientos millones de endpoints de todo el mundo. Sin importar lo mucho que cambie el malware o el ransomware, Bitdefender puede detectar con precisión los nuevos patrones de ransomware, tanto en tiempo de ejecución como previamente.
- Antiexploit avanzado– Los creadores del ransomware utilizan a menudo “kits de exploit” que aprovechan vulnerabilidades sin parches o de día cero para introducirse en los sistemas. Al centrarse en las técnicas de ataque, Bitdefender protege sus sistemas y evita la propagación del ransomware.
- Vacuna contra ransomware– Una capa adicional de defensa contra ransomware que funciona aprovechando las debilidades del método de propagación del ransomware, y consigue evitar que cifre los archivos.
- Detección temprana
- Monitorización de procesos en tiempo real– La solución GravityZone monitoriza los procesos en ejecución y corta de raíz las actividades del ransomware, como la modificación de claves de registro, o las acciones de lectura/escritura/cifrado de archivos.
Porque Bitdefender
Protección superior sin ralentizar a los usuarios
Se ha demostrado que la protección y el rendimiento líderes de Bitdefender contribuyen a minimizar el riesgo de que un fallo de seguridad afecte a su negocio o ralentice los sistemas de sus empleados
Cobertura y protección integrales
Para garantizar que obtiene la mejor protección, se incluyen características esenciales sin cargo adicional, como filtrado Web, control de usuarios, cortafuego, detección de intrusiones o control de dispositivos.
Ahorre tiempo con un control sencillo desde el navegador
Proteja su negocio en cuestión de minutos y consiga información sobre la seguridad y control en tiempo real desde el Control Center, el panel de control basado en Web que se puede alojar en
Supervise fácilmente todos los eventos de seguridad de su organización
Los informes y las alertas le ayudan a controlar cualquier evento de seguridad empresarial
Impida la pérdida de datos e información confidencial
Evite que los piratas informáticos traten de robar datos confidenciales o información de los empleados
Sencilla implementación remota
Ahorre tiempo mediante la instalación remota de la protección en todos los equipos que carezcan de ella
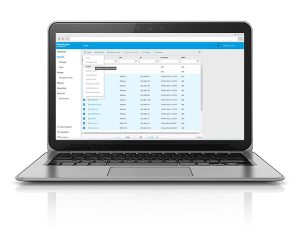
Mejore su productividad empresarial
Controle el acceso de los empleados a ciertos sitios Web o aplicaciones.
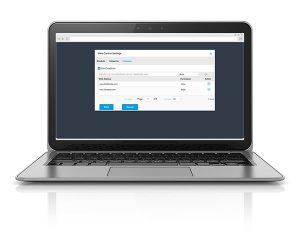
Controles de seguridad muy granulares
Personalice todos los aspectos de la seguridad para garantizar la máxima protección y el mínimo esfuerzo
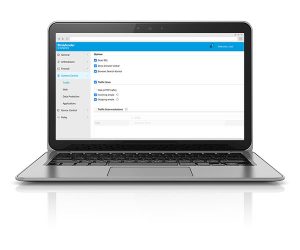
Complementos
GravityZone Full Disk Encryption
GravityZone CDC protege los datos de toda la unidad de disco duro del endpoint aprovechando los mecanismos de cifrado proporcionados por Windows (BitLocker) y Mac (FileVault). Se basa en el cifrado nativo de los dispositivos para garantizar la total compatibilidad y maximizar el rendimiento. GZ CDC está integrado en la consola y el agente de GravityZone, sin que haya que implementar un agente adicional ni instalar un servidor de administración de claves. El uso de la infraestructura de seguridad de endpoints existente para administrar el Cifrado de disco completo permite una implementación totalmente centralizada con un esfuerzo administrativo mínimo.
Lista extendida de características
- Antivirus y antimalware
firmas, detección heurística, monitorización continua de procesos y una red global de inteligencia contra amenazas.
- Cortafuego bidireccional con detección/prevención de intrusos
El completo cortafuego personal bidireccional con detección de intrusos es esencial para el bloqueo de intrusiones y de intentos de secuestro.
- Asesor de búsquedas y filtrado Web
Los sitios Web potencialmente peligrosos se marcan en los resultados de búsqueda y las páginas maliciosas conocidas se bloquean.
- Protección de datos
Evite la pérdida de datos confidenciales estableciendo filtros que bloquearán la transmisión de información sensible.
- Control de Web y de aplicaciones del usuario
Restrinja o bloquee el acceso de los empleados a ciertas aplicaciones o páginas Web.
- Modos de usuario avanzado y usuario limitado.
Puede optar por permitir o denegar a los usuarios la posibilidad de modificar los ajustes de seguridad para su sistema.
- Gestión de la cuarentena local y remota
La cuarentena se almacena localmente pero puede administrarse de manera centralizada desde la consola de control.
- Políticas de seguridad y grupos de equipos anidados
Asigne políticas de seguridad a empresas o grupos de equipos.
- Soporte multilingüe
La solución está disponible en inglés, alemán, español, francés y rumano
- Control en tiempo real de los usuarios remotos (consola en la nube)
Mediante la consola de administración alojada en Bitdefender puede controlar y monitorizar a los usuarios remotos en tiempo real.
- Políticas en función de la ubicación
Políticas de seguridad que se adaptan al hecho de que los usuarios utilicen sus equipos fuera de las instalaciones de la empresa.
- Políticas en función de los usuarios (consola on-premise)
Las políticas de seguridad se pueden adaptar según las funciones de los empleados dentro de la empresa; estarán disponibles cuando exista integración con Active Directory y se aplicarán cuando el usuario inicie sesión.
- Opción de instalación remota a gran escala y detección de redes
Después de instalar Bitdefender en un equipo, se detectan automáticamente los sistemas desprotegidos y se puede implementar en todos ellos la protección de forma remota.
- Modelo de usuario basado en roles
En la consola de administración se pueden crear cuentas internas con diferentes privilegios de acceso.
- Implementación plug-and-play de la consola (on-premise)
Usar una instalación de appliance virtual preconfigurado implica que la consola puede estar en marcha en 30 minutos y no en horas o días como sucede con otras soluciones.
- Consola Web disponible de forma inmediata (nube)
Con la infraestructura de administración alojada en Bitdefender, la consola Web estará disponible en cuanto se registre.
- Control de dispositivos y análisis de USB
Minimice los riesgos de infecciones y de pérdida de datos con el análisis automático de USB y el control de dispositivos.
- Desinstala las soluciones de la competencia
Durante la instalación, Bitdefender detecta las soluciones de la competencia e inicia el proceso de desinstalación..
- Endpoint Security Relay
Los productos y las actualizaciones de firmas se pueden distribuir de manera más eficiente en la red gracias a un sistema que funciona a modo de transmisor.
- Logs de auditoría
En los registros de auditoría se puede dejar constancia de las acciones realizadas en la consola de administración.
- Notificaciones por Correo
Prepare el envío automático de notificaciones por correo electrónico cuando se produzcan determinados acontecimientos.
- Panel de control de monitorización e informes
Controle centralizadamente la estrategia de seguridad de la organización mediante informes programados o bajo demanda.
- Herencia de políticas
Permite ahorrar tiempo al administrador cuando crea nuevas políticas, dado que puede aprovechar las que ya ha creado.
- Análisis inteligente centralizado emplea
servidores de seguridad centralizados donde tiene lugar la mayoría de los procesos antimalware para liberar de esa carga a las máquinas físicas o virtuales protegidas
Bitdefender GravityZone
Business Security
Protección integral para equipos de escritorio, servidores y dispositivos móviles, además de seguridad y antispam para buzones de Exchange administrada desde una única consola
- Consiga que las infecciones de malware y la lentitud del sistema sean cosa del pasado con la solución mejor valorada en pruebas independientes en cuanto a protección y rendimiento.
- Utilice una única consola unificada para administrar la protección optimizada para equipos de escritorio y servidores, máquinas físicas y virtuales, móviles y correo electrónico.
- Protéjase contra todos los vectores de ataque y amenazas con firewall, detección de intrusos, control de dispositivos y filtrado Web.
Características
Tecnologías antimalware, contra ransomware, antiexploit y antispam con la mejor valoración
Bitdefender recurre a la innovación constante para interceptarlo todo, desde el malware cotidiano hasta las amenazas avanzadas y las oleadas de ransomware que otras soluciones pasan por alto, al tiempo que produce el menor impacto posible en el rendimiento del sistema. Bitdefender es la única solución hasta la fecha que ha conseguido ganar todos los premios VBSpam, además de lograr sistemáticamente las más altas tasas de detección de spam.
La seguridad de Bitdefender proporciona ventaja a su negocio contra todo tipo de ataques de malware, y le ayuda a evitar interrupciones de su actividad, pérdidas de propiedad intelectual, exposición de la información de clientes, y los perjuicios económicos resultantes.
Seguridad para estaciones de trabajo, servidores y dispositivos móviles, además de protección de correo electrónico y antispam desde la misma consola
Puede proteger estaciones de trabajo, servidores o dispositivos móviles (disponible con la consola on-premise). El número de servidores no debe superar el 35% del total de dispositivos en la licencia. Al comprar Bitdefender GravityZone Advanced Business Security también recibe protección para un número de buzones de Exchange igual al 150% del total de dispositivos que haya en su licencia.
Seguridad integral y administración eficaz
Bitdefender GravityZone Advanced Business Security proporciona protección y administración integrales. Esto ayuda a los entornos de TI modernos a abordar todos los vectores de ataque, al tiempo que elimina la sobrecarga que supone administrar múltiples soluciones.
Incluye firewall, detección de intrusos, control de dispositivos, filtrado Web, asesor de búsquedas, y control Web y de aplicaciones
Las características de cortafuego, IDS y filtrado Web son esenciales para protegerse contra amenazas de Internet como el hacking y el phishing.
Bitdefender GravityZone Advanced Business Security le permite bloquear o restringir remotamente el acceso de los empleados a ciertas aplicaciones o páginas Web.
Consiga una protección total contra todo tipo de ataques y mejore la productividad
A diferencia de otras soluciones, que carecen de protección Web y control de dispositivos o que cobran un extra por esas características, Bitdefender GravityZone Advanced Business Security incluye estas características sin coste adicional. Además, con las capacidades de control Web y de los usuarios, los administradores pueden restringir el acceso a sitios Web o a aplicaciones que perjudican a la productividad.
Implementación y administración de la seguridad simplificadas
Las organizaciones pueden utilizar la consola de administración alojada en la nube o implementar localmente la consola. La consola de Bitdefender en las instalaciones, basada en máquinas Linux reforzadas encapsuladas en appliances virtuales, queda configurada y lista para utilizarse en menos de treinta minutos. Bitdefender detecta y elimina automáticamente la solución antivirus anterior durante la instalación
Ahorre tiempo con una administración más eficiente
El diseño modular de GravityZone y su integración con Active Directory, Citrix XenServer o VMWare vCenter (disponible on-premise), le permiten ahorrar tiempo y optimizar los procesos de seguridad. El despliegue de la protección en un gran número de endpoints también se simplifica gracias a la detección automática, la desinstalación de las soluciones existentes, y los mecanismos de implementación remota en masa.
Análisis centralizado inteligente: rendimiento optimizado
Al optimizar y centralizar las tareas de análisis, Bitdefender le permite ejecutar hasta un 30% más de máquinas virtuales en comparación con las soluciones tradicionales. A diferencia de las soluciones que se basan en el controlador de VMware vShield, Bitdefender cubre cualquier entorno virtual y proporciona capacidades de balanceo de carga, así como análisis de memoria y de procesos.
Ahorre dinero minimizando el consumo de recursos de seguridad
La descarga de análisis y los mecanismos de caché avanzados minimizan el consumo de recursos para máquinas físicas o virtuales. Esto le permite ahorrar dinero gracias a la ejecución de más máquinas en la misma infraestructura.
Soporte gratuito 24 horas al día, 7 días a la semana
Dispone de soporte en inglés 24 horas al día, 7 días a la semana, por teléfono, correo electrónico o chat.
Ayuda profesional cuando le haga falta
Nuestros ingenieros altamente capacitados están siempre a su disposición para prestarle asistencia técnica y responder a sus preguntas.
Bitdefender GravityZone Business
Security Premium
La plataforma única de gestión de seguridad ofrece una mejor protección y un excelente rendimiento
- Hasta un 20% de mejora en el rendimiento de los centros de datos en comparación con los proveedores de seguridad tradicionales
- La independencia del hipervisor y del sistema operativo garantizan una cobertura universal de todas las plataformas
- Consola única para administrar fácilmente las políticas de seguridad de todos los endpoints
- Dispositivos virtuales autoconfigurables y agentes sensibles al entorno para instalar e implementar en cuestión de minutos
- Le ayuda a cumplir con las normativas HIPAA y PCI DSS
Beneficios Principales
- Implementación inteligente
Se ejecuta en cuestión de minutos y no de días. los kits autoconfigurables agilizan la implementación desde equipos de escritorio hasta centros de datos y nube.
- Elimine las brechas de protección
El agente sensible al entorno protege todo tipo de endpoints: físicos, virtuales y en la nube.
- Administre los riesgos al mismo tiempo que optimiza el rendimiento de los recursos físicos y virtuales
Libere al equipo local de las tareas de seguridad traspasándolas a appliances virtuales de seguridad para todo tipo de endpoints, tanto en centros de datos como en equipos de escritorio y portátiles.
- Inmunidad más rápida ante los ataques
Emplea la tecnología de Bitdefender Global Protective Network en todos los endpoints en tres segundos desde la detección de una nueva amenaza en cualquier lugar del mundo.
Características
Una aplicación
que proporciona servicios de seguridad para endpoints físicos, dispositivos móviles, servidores de correo Exchange y máquinas virtuales en la nube pública y privada;
Una consola
que ofrece una sencilla administración centralizada y fácil implementación y cumplimiento de las políticas de seguridad en cualquier tipo y número de endpoints y en cualquier lugar;
Múltiples capas de seguridad
para endpoints: antivirus y antimalware con monitorización del comportamiento, protección contra amenazas de día cero, mediante detección antiexploit avanzada, potente defensa contra ransomware, control de aplicaciones y entorno de pruebas, cortafuego, control de dispositivos y control de contenidos, con antiphishing y antispam para servidores de correo de Exchange.
Cobertura universal:
- De cualquier endpoint: físicos, virtuales y en la nube;
- Cualquier tipo de endpoint: estaciones de trabajo, servidores, integrado, móvil;
- Cualquier sistema operativo: Windows, Linux, Mac;
- Cualquier plataforma de virtualización: VMware, Citrix, Microsoft Hyper-V, KVM, Oracle;
- Organizaciones de todos los tamaños: se escala desde decenas hasta millones de endpoints solo con clonar los appliances virtuales;
- Cualquier entorno: centros de datos, redes de área local, redes de área extensa, nube privada, nube pública y nube híbrida;
- Se integra perfectamente con VMware NSX;
Una arquitectura
que permite la plena visibilidad y control del centro de datos y una completa integración en toda la empresa con Active Directory, VMware e hipervisores Citrix;
Un agente
que cubre cualquier combinación de plataformas de virtualización, proveedores de nube, sistemas operativos y dispositivos físicos;
CUMPLIMIENTO DE PCI DSS
Bitdefender contribuye a la protección de los datos de los titulares de tarjetas de crédito. Le ayudamos a establecer, mantener y probar el cumplimiento de la normativa PCI DSS (Payment Card Industry Data Security Standards, normas de seguridad de la información en la industria de los medios de pago).
CUMPLIMIENTO DE HIPAA
Si recopila, procesa o transmite cierto tipo de datos relacionados con la salud, Bitdefender vela por la integridad de dicha información médica y le ayuda a cumplir con la normativa HIPPA (Health Insurance Portability and Accountability Act, ley de responsabilidad y transferibilidad del seguro médico).
Servicios de seguridad proporcionados por la instalación de
GravityZone Enterprise Security On-premise
| Security for Virtualized Environments | Security for Endpoints | Bitdefender Security for Exchange | Security for Mobile | |
| INFORMACIÓN GENERAL | Protección para centros de datos virtualizados que permite el análisis en tiempo real para sistemas de archivos, procesos y memoria en máquinas virtuales Windows y Linux en cualquier plataforma de virtualización y en cualquier nube pública. | Protección para cualquier número de estaciones de trabajo físicas (Windows, Linux y Mac), dispositivos integrados y servidores. | Protección para servidores de Microsoft Exchange que garantiza entornos seguros de mensajería y colaboración. | Seguridad unificada con control de cumplimiento y administración de dispositivos iPhone, iPad y Android para permitir iniciativas Bring-Your-Own-Device (BYOD). |
Bitdefender GravityZone
Business Security Enterprice
Proteja su empresa contra todo tipo de amenazas informáticas sofisticadas con rapidez y precisión con una protección por capas y de última generación para endpoints
Para protegerle eficazmente contra los ataques informáticos altamente sofisticados que eluden las herramientas convencionales de seguridad para endpoints, necesita nuestra tecnología sin firmas, que aborda su defensa por capas en varias fases, e incluye aprendizaje automático avanzado, análisis del comportamiento, antiexploit y entorno aislado integrado
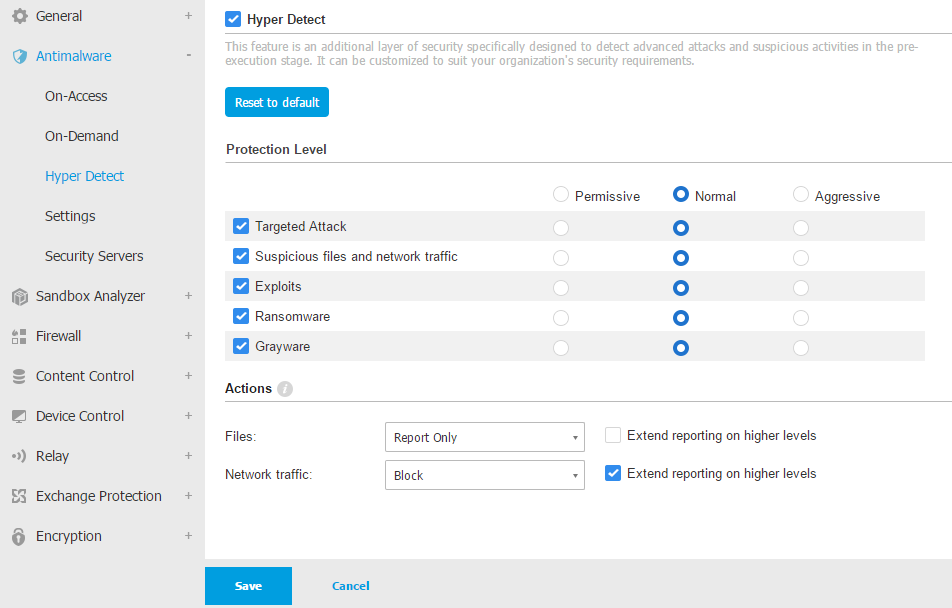
HyperDetect™
bloquea los ataques antes de su ejecución
GravityZone Endpoint Security HD viene con HyperDetect, una capa de última generación previa a la ejecución, y utiliza modelos de máquinas locales especializados, técnicas de análisis del comportamiento entrenados para detectar
herramientas de pirateo, exploits y técnicas de ocultación de malware. Bloquea eficazmente los ataques que pasan por alto tanto las defensas tradicionales para endpoints como las denominadas defensas “antivirus de última generación”.
|
|
|
|
|
|
Sandbox Analyzer
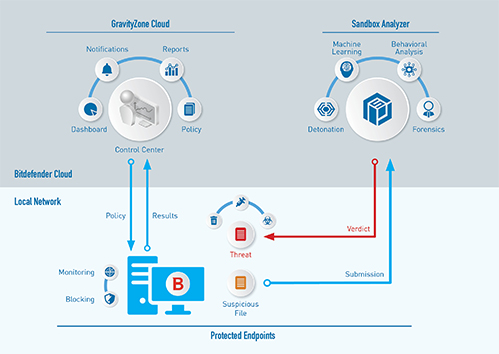
Enhances Targeted Attack Detection
El Sandbox Analyzer integrado para endpoints es una potente capa de protección contra los ataques ocultos, que detona las acciones destructivas en un entorno virtual aislado, analiza sus comportamientos, informa de las intenciones maliciosas y proporciona datos útiles.
- Envío automático y manual de archivos
- Infraestructura alojada en la nube
- Aprendizaje automático y análisis del comportamiento
- Información forense sobre la amenaza
Detecte y detenga ataques sin archivos con el Inspector de procesos
El Inspector de procesos (que forma parte del ATC), muy eficaz en la detección y detención de ataques sin archivos, monitoriza continuamente todos los procesos en ejecución y busca actividades sospechosas o comportamientos anómalos de los procesos. Una vez que alcanza un veredicto de «malicioso», GravityZone adopta medidas correctivas inmediatas, incluyendo la terminación del proceso y la reversión de los cambios maliciosos.
Eficiencia Operativa
- Agente único integrado de seguridad para endpoints
- Elimina la fatiga del agente
- Agente de diseño modular y paquete de instalación personalizable
- Huella reducida, escaso impacto en el usuario final
- Plataforma unificada de administración de la seguridad para proteger la infraestructura física, virtual y en la nube
Visibilidad y contexto de la amenaza
- Identificar e informar de actividades sospechosas
- Obtenga una visibilidad temprana con el valioso indicador de compromiso
- Sandbox Analyzer proporciona información sobre comportamientos maliciosos con informes detallados
Respuesta automática e inmediata
Bitdefender GravityZone Endpoint Security cuenta con la mejor tecnología de eliminación de malware del mercado. Una vez que detecta una amenaza, adopta instantáneamente las medidas necesarias para neutralizarla:
- Terminación de procesos
- Cuarentena
- Eliminación de todos los remanentes
- Revertir los cambios maliciosos
No More False Triggers or
Missed Threats
- Endpoint Security HD es la única plataforma de seguridad de endpoints que puede revelar los archivos y actividades sospechosas que observa en el endpoint (independientemente de dónde haya establecido el cliente el nivel de bloqueo), además de proporcionar una visión detallada del endpoint y poner de manifiesto los ataques en su fase inicial.
Comparar soluciones
Business Security
Business Security Premium Security
Business Security Enterprice
| Funcionalidad | Business Security | Business Security Premium | Business Security Enterprise | Explicación |
|---|---|---|---|---|
| Antimalware avanzado (con IA) | ✅ | ✅ | ✅ | Protege contra virus, ransomware, spyware y otras amenazas usando inteligencia artificial. |
| Firewall, control web y control de dispositivos | ✅ | ✅ | ✅ | Restringe el acceso a sitios web peligrosos y controla dispositivos USB conectados. |
| Protección de servidores y nube | ❌ | ✅ | ✅ | Asegura servidores físicos y máquinas virtuales, ideal para empresas con infraestructura en la nube o centros de datos. |
| HyperDetect (detección basada en comportamiento) | ❌ | ✅ | ✅ | Detección proactiva de amenazas avanzadas y ataques “fileless” que evaden antivirus tradicionales. |
| Análisis en Sandbox en la nube | ❌ | ✅ | ✅ | Ejecuta archivos sospechosos en un entorno virtual seguro para ver si son maliciosos. |
| Forense de ataques (Attack Forensics) | ❌ | ✅ | ✅ | Muestra cómo comenzó el ataque, qué afectó y cómo se propagó, para mejorar la respuesta. |
| EDR (Endpoint Detection and Response) | ❌ | ❌ | ✅ | Monitorea todos los endpoints para detectar, investigar y responder a amenazas complejas en tiempo real. |
| Visualización de la cadena de ataque | ❌ | ❌ | ✅ | Muestra una línea de tiempo y mapa de cómo se desarrolló el ataque, permitiendo análisis detallado. |
| Threat Hunting (búsqueda de amenazas) | ❌ | ❌ | ✅ | Permite a los analistas buscar amenazas ocultas antes de que causen daño. Ideal para equipos de seguridad avanzados. |
| Remediación automática | ❌ | ❌ | ✅ | Automatiza la respuesta ante incidentes, como aislar máquinas, eliminar malware y restaurar configuraciones. |
| Defensa ante anomalías (Anomaly Defense) | ❌ | ❌ | ✅ | Detecta comportamientos inusuales que podrían indicar ataques de día cero o amenazas internas. |
| XDR (Extended Detection and Response) | ❌ | ❌ | Opcional (con sensores adicionales) | Permite ampliar la visibilidad y protección a redes, identidades, y servicios en la nube, no solo endpoints. |
| Correlación automatizada de eventos de seguridad | ❌ | ❌ | Opcional (con XDR) | Une eventos dispersos (como accesos sospechosos o tráfico inusual) para detectar ataques coordinados. |