En GravityZone , puede usar políticas de seguridad y realizar tareas para proteger su inventario de red. En esta página, aprenderá qué son las políticas y las tareas, y por qué son importantes para usted como usuario de GravityZone .
Además, esta sección de documentación cubre los siguientes temas:
- Gestión del flujo de políticas en GravityZone (crear, configurar, asignar políticas, etc.).
- Las principales funciones de GravityZone se habilitan mediante políticas, pero se utilizan principalmente fuera de ellas. Estas funciones incluyen EDR / XDR , ERA , Monitoreo de Integridad y la cuarentena.
- Artículos sobre mejores prácticas y solución de problemas sobre las funciones de GravityZone habilitadas a través de políticas.
Vea la lista con temas específicos al final de esta página.
Comprender las políticas de seguridad
La protección de Bitdefender se puede configurar y administrar desde el Centro de Control mediante políticas de seguridad. Una política especifica la configuración de seguridad que se aplicará a los equipos.
Inmediatamente después de la instalación, a los objetos del inventario de red se les asigna la política predeterminada, que está preconfigurada con la configuración de protección recomendada. No se puede modificar ni eliminar la política predeterminada. Solo se puede usar como plantilla para crear nuevas políticas .
Puede crear tantas políticas como necesite en función de los requisitos de seguridad, para cada tipo de objeto de red administrado.
Esto es lo que necesita saber sobre las políticas:
- Las políticas se crean en la página Políticas y se asignan a objetos de red desde la página Red .
- Las políticas pueden heredar varias configuraciones de módulos de otras políticas.
- Puede configurar la asignación de políticas a los endpoints para que una política se aplique siempre o solo en ciertas circunstancias, según la ubicación del endpoint. Por lo tanto, un endpoint puede tener más políticas asignadas.
- Los puntos finales pueden tener una política activa a la vez.
- Puede asignar una política a endpoints individuales o a grupos de endpoints. Al asignar una política, también definirá las opciones de herencia de políticas. De forma predeterminada, cada endpoint hereda la política del grupo principal.
- Las políticas se implementan en los objetos de red de destino inmediatamente después de crearlos o modificarlos. La configuración debería aplicarse a los objetos de red en menos de un minuto (siempre que estén en línea). Si un objeto de red no está en línea, la configuración se aplicará en cuanto vuelva a estarlo.
- La política se aplica únicamente a los módulos de protección instalados.
- La página Políticas muestra solo los siguientes tipos de políticas:
- Políticas creadas por usted.
- Otras políticas (como políticas predeterminadas o plantillas creadas por otros usuarios) que se asignan a los puntos finales de su cuenta.
- No puede editar las políticas creadas por otros usuarios (a menos que los propietarios de las políticas lo permitan desde la configuración de políticas), pero puede anularlas asignando a los objetos de destino una política diferente.
Página de políticas
Puede ver y administrar políticas en la página Políticas .
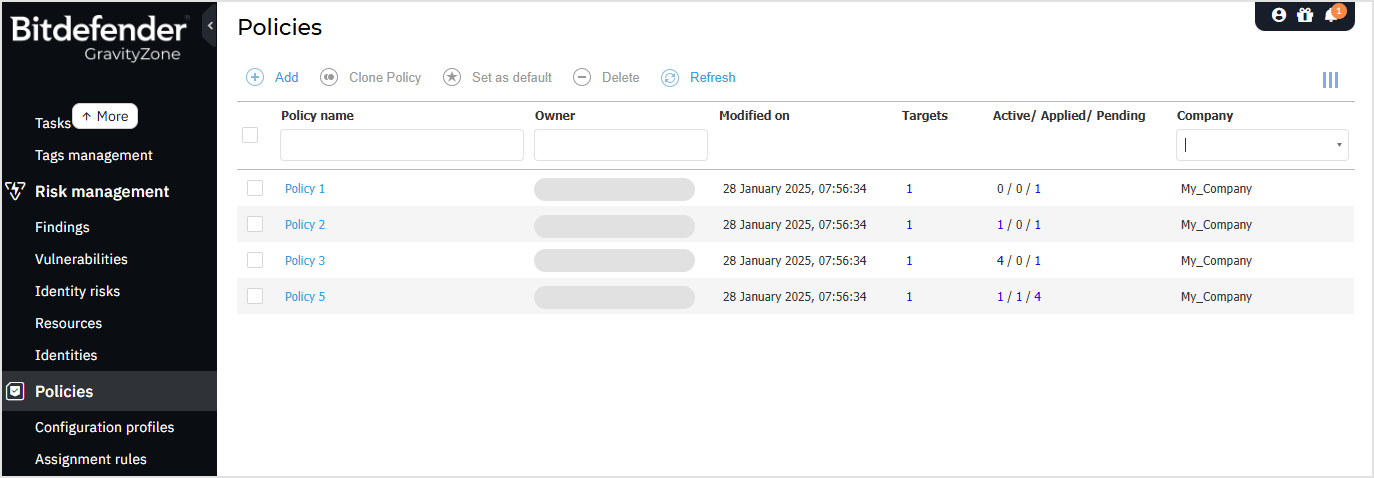
La tabla presenta las políticas actuales, mostrando detalles como:
- Nombre de la política.
- Propietario de la póliza.
- Fecha y hora en que se modificó la política por última vez.
- En la columna Objetivos , el número total de puntos finales y carpetas donde se aplicó directamente la política.*
- En la columna Activo/Aplicado/Pendiente , la cantidad de puntos finales donde la política está activa, aplicada o pendiente.*
- La empresa a la que pertenece el usuario que creó la política.
Para personalizar los detalles de la política que se muestran en la tabla:
- Haga clic en el botón Columnas en el lado derecho de la barra de herramientas de acciones .
- Seleccione las columnas que desea ver.
- Haga clic en el botón Restablecer para volver a la vista de columnas predeterminada.
Puede ordenar las políticas disponibles y buscar determinadas políticas utilizando los criterios disponibles.