Incidentes (Lista de Bloqueos)
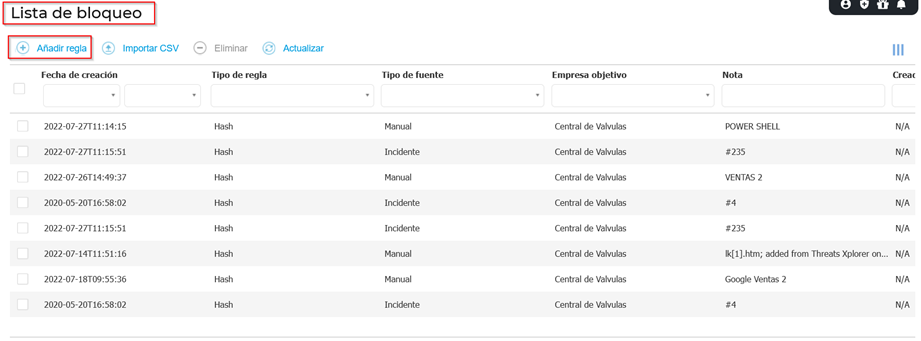
La lista de bloqueos te permite administrar y controlar con eficiencia acceso archivo y conexiones de red como potenciales amenazas, cuando se agregan a la lista de bloqueos estos archivos tienen prohibido ejecutarse en la red.
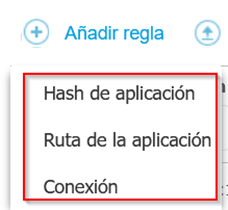
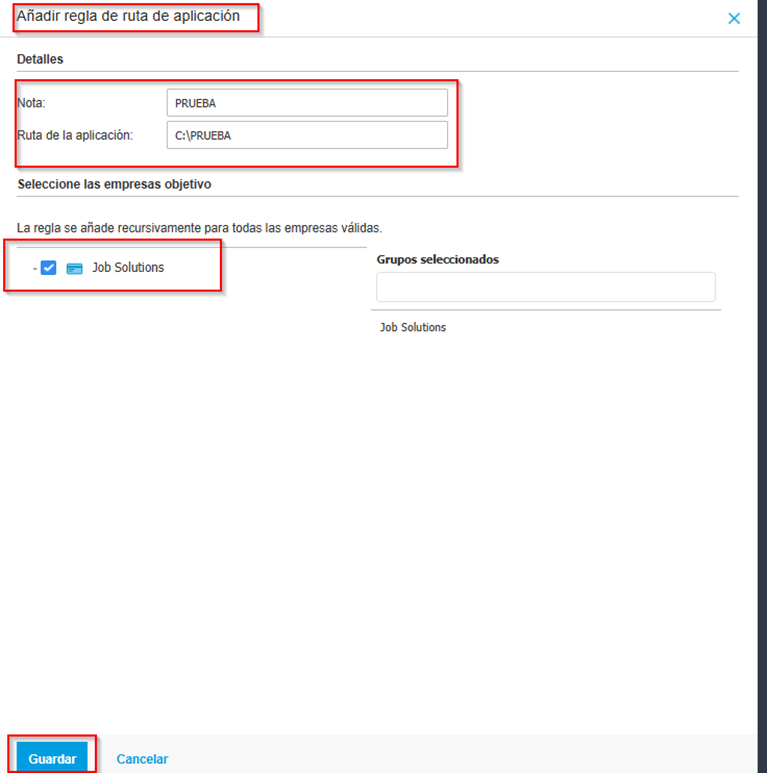
También podemos agregar lista de Hash de aplicación y conexiones.
Incidentes (Live Search)
Live Search es una funcionalidad avanzada integrada en la plataforma Bitdefender GravityZone que permite realizar consultas en tiempo real sobre los endpoints de una organización. Está diseñada para mejorar la caza de amenazas y la respuesta a incidentes, proporcionando visibilidad detallada del estado actual de los sistemas.
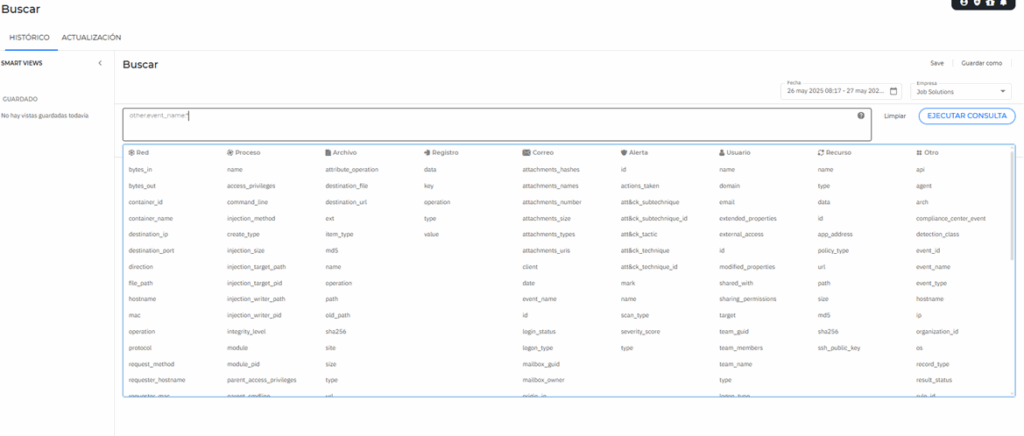
En la opción de “Histórico” podemos realizar diversas consultas de diversas opciones como red, proceso, archivo, registro, correo, alerta, usuario, recurso y otros.
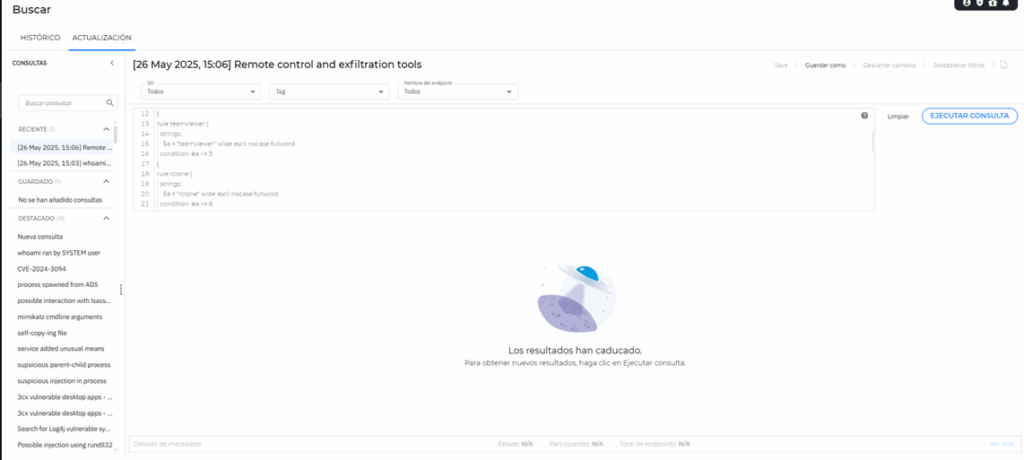
También tenemos otra opción que se llama “Actualización” que puedes ejecutar más de 340 consultas diferentes o personalizar tus propias consultas como por ejemplo:
Procesos en ejecución
Módulos del kernel cargados
Conexiones de red abiertas
Plugins del navegador
Eventos de hardware
Hashes de archivos
Configuraciones del sistema
Incidentes (Reglas de detección personalizadas)
Las Reglas de detección personalizadas de son una funcionalidad avanzada dentro de su plataforma de seguridad que permite a los administradores definir comportamientos específicos que deben considerarse como amenazas o incidentes de seguridad. Estas reglas son especialmente útiles en entornos empresariales donde se necesita una supervisión más granular y adaptada a las necesidades del negocio.
En esta opción podemos realizar distintas reglas, tales como:
-Procesos.
-Archivo.
-Conexión.
-Registro.
Para eso creamos una regla de detección, basado en el tipo detección que necesitemos, utilizando criterios de coincidencia por ejemplo “es”, “contiene” y “es uno de”
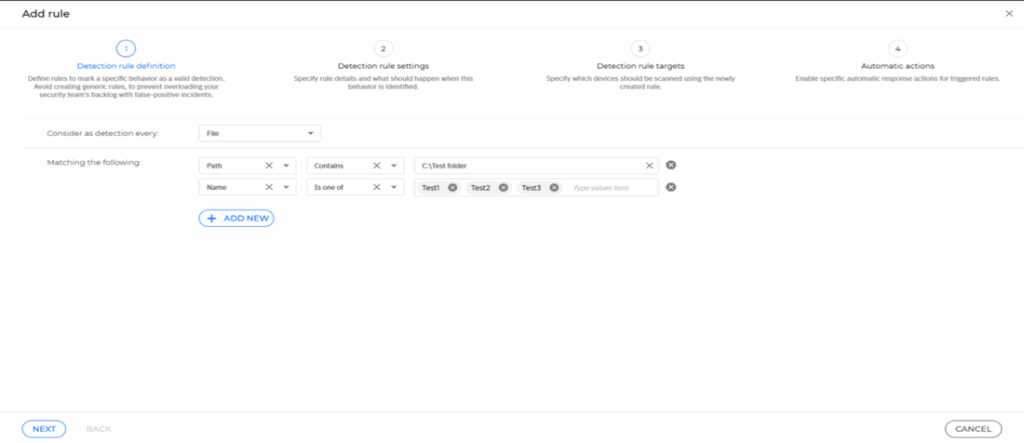
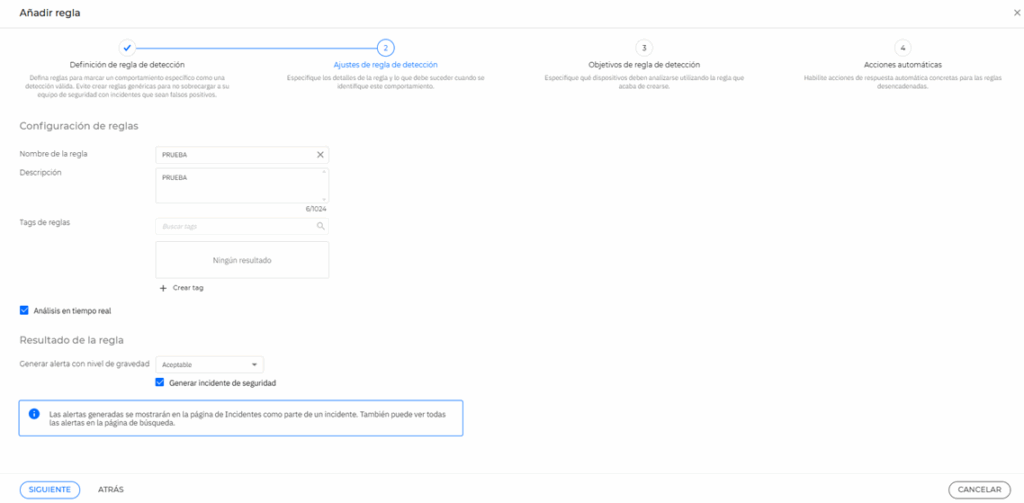
Luego vamos a los “ajustes de regla de detección” en los que indicamos el nombre de la regla, una descripción, alguna etiqueta de regla.
El sistema por defecto tiene el check activo de “Análisis en tiempo real” y el “Generar alerta con nivel de gravedad” podemos poner “bajo, “aceptable o “alto”, adicional el check activo “Generar incidente de seguridad” y le damos siguiente
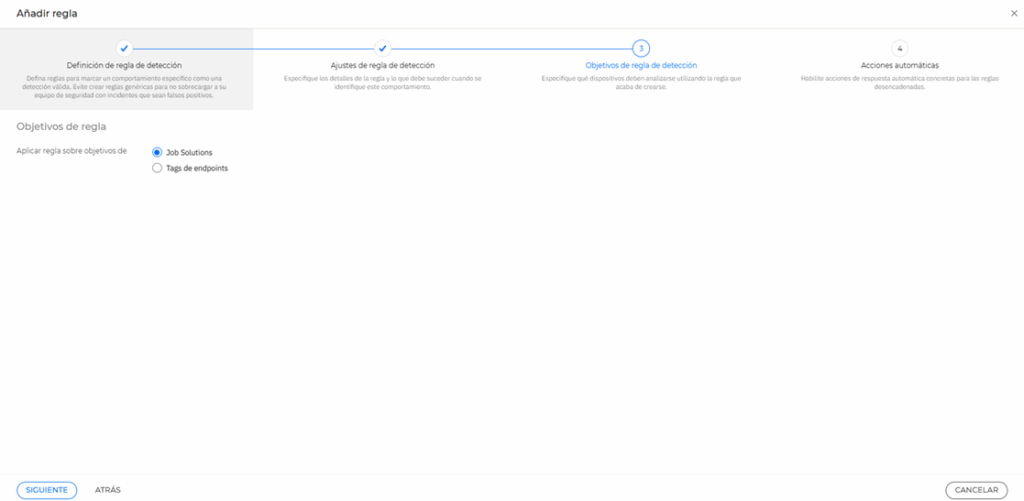
Después viene la parte de objetivos de regla de detección y elegimos nuestra organización o a algunos endpoints por medio de las etiquetas.
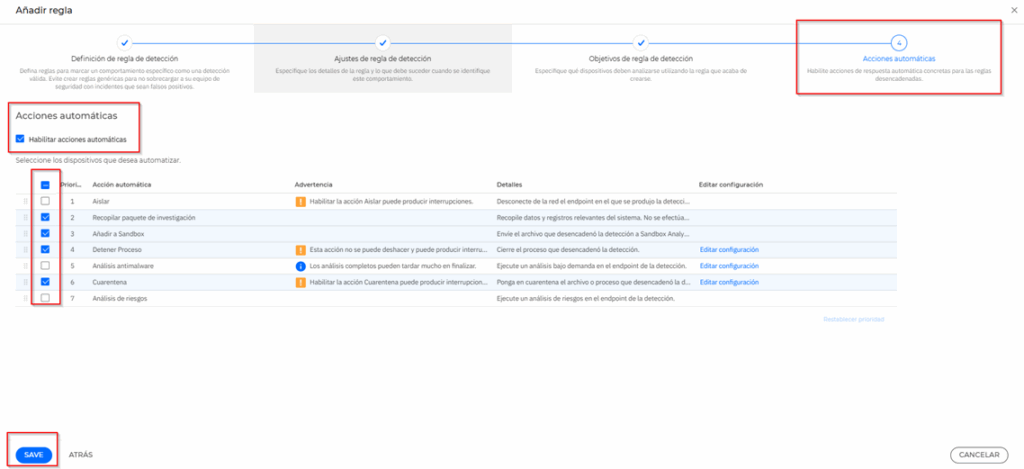
Y por último elegimos las acciones automáticas; en el cual habilitamos uno o varias acciones dependiendo de las necesidades que requiramos y le damos “Guardar”
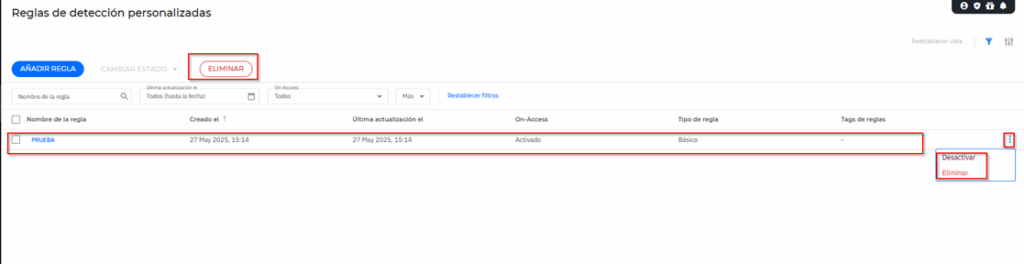
Eventualmente podemos ver nuestras reglas de detección asignadas, las cuales podés volver a editarlas para agregar más parámetros o por consiguiente darles a los 3 puntos a la derecha, desactivar o eliminar.
Incidentes (Reglas de exclusión personalizadas)
Las reglas de exclusión personalizada son configuraciones que permiten a los administradores de seguridad definir elementos específicos que se pueden agregar y ser ignorados por Bitdefender.
Se puede crear reglas para ignorar cosas como:
- Aplicaciones internas o personalizadas.
- Herramientas de desarrollo.
- Archivos de base de datos o registros de aplicaciones críticas.
- Software heredado o desactualizado.
- Procesos específicos.
Para crear las reglas de exclusión personalizada tienes que ir a “Añadir regla”
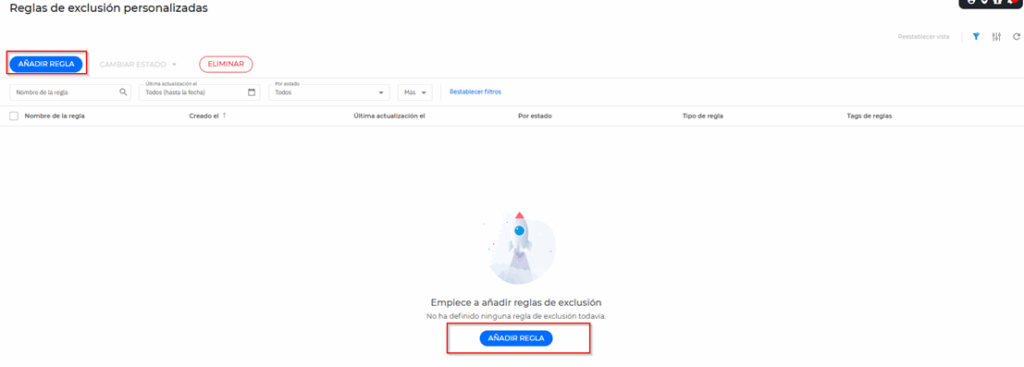
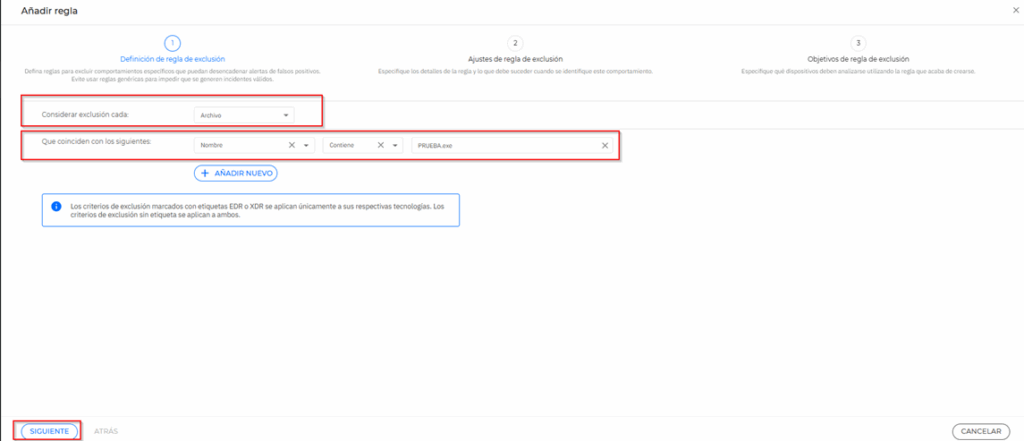
Luego defines la regla de exclusión dependiendo de que lo necesites, puede ser proceso, archivo, conexión, registro, etc. Basado en el tipo detección que necesitemos, utilizando criterios de coincidencia por ejemplo “es”, “contiene” y “es uno de” y asignamos el nombre y le damos siguiente.
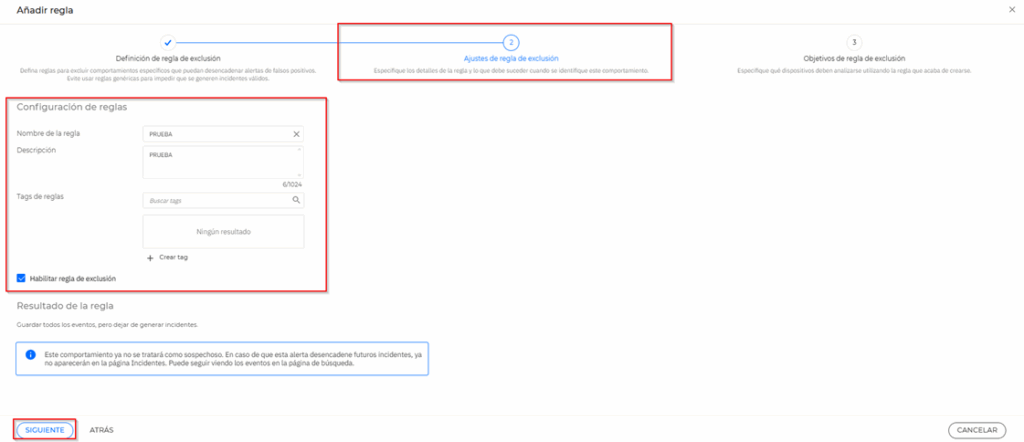
Luego vamos a “ajustes de regla de exclusión” y asignamos los parámetros correspondientes
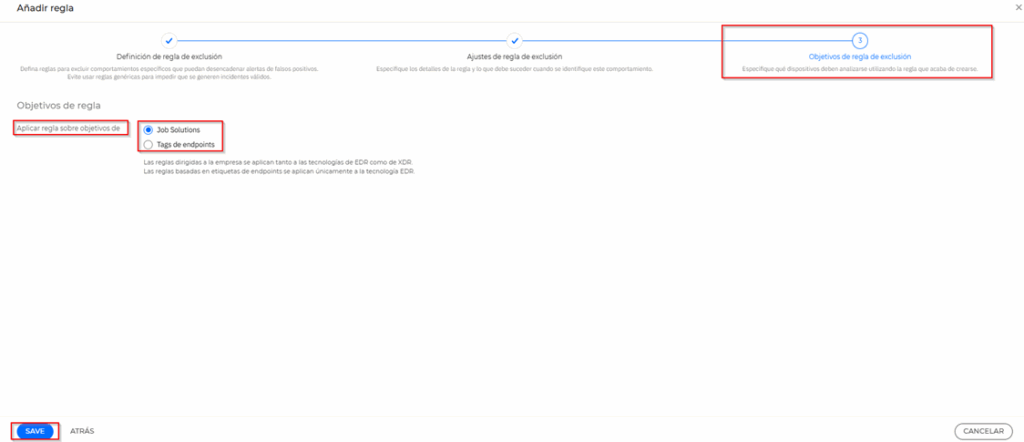
Ya por último asignamos la regla a nuestra organización o asignarlos a ciertos Endpoints objetivos y le damos “Guardar”.
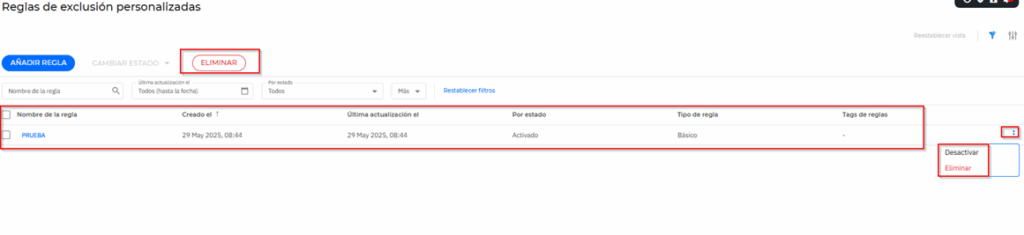
La regla se agrega, también podemos editarla, desactivarla o eliminar la misma