Para configurar el sensor de red de Active Directory, primero tenemos que configurar en nuestro servidor de AD lo siguiente:
Abrir la consola de administración de directivas de Grupo.
Navegar por la estructura del dominio e ir a controlador de dominio y seleccionar la política por defecto de controladora de dominio.
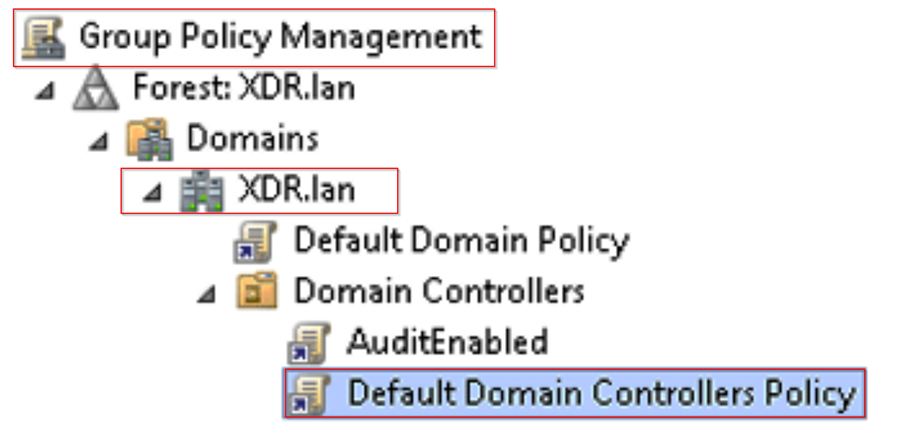
Luego hacer Click derecho en la directiva de controladores de dominio predeterminada y le damos a “Editar”
Se mostrará la ventana de “Default Domain Policy”, luego vamos a Configuración de la computadora—Política—Configuraciones de Windows—Configuraciones de seguridad—Configuración avanzada de Auditoria de Seguridad—Políticas de Auditoria.
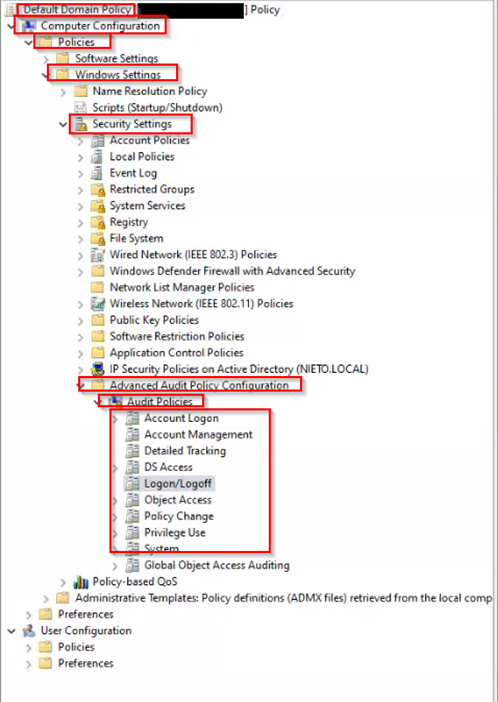
Luego en configurar todas las directivas dentro de las directivas de auditoría, excepto la auditoría de acceso a objetos global como se muestra a continuación:
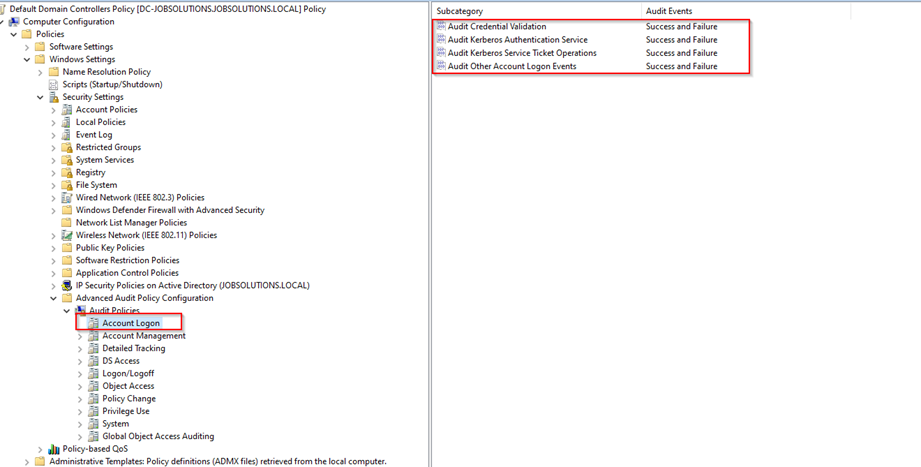
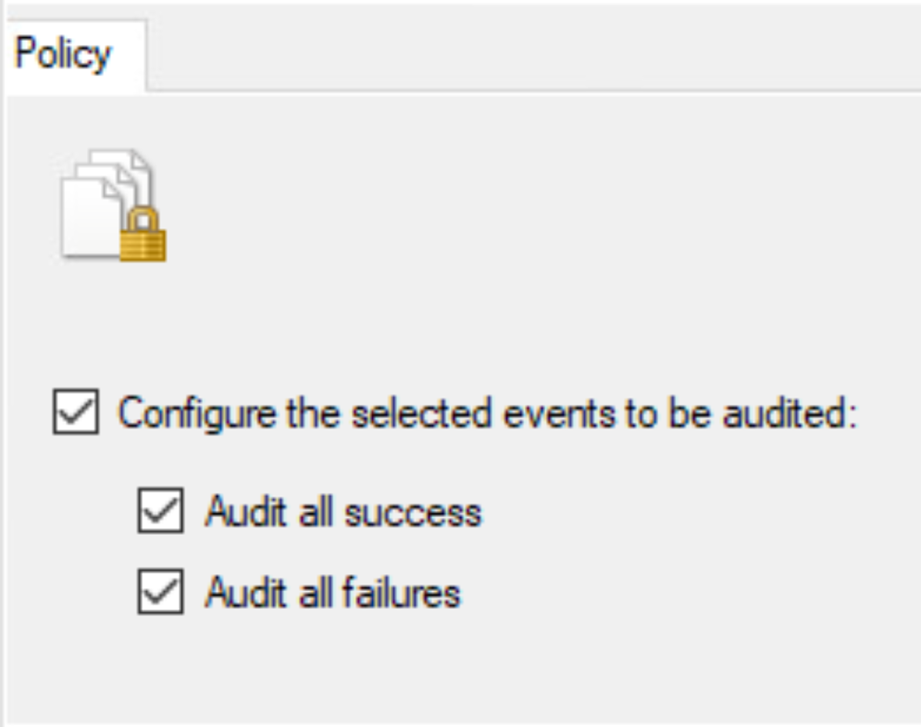
Aplicamos los cambios por cada uno, abrimos símbolo del sistema y ejecutamos el comando: gpupdate /force.
Configuración de propiedades para la función Autoridad de certificación
Abrimos la “Autoridad de Certificación MMC” y le damos click derecho al certificado de autoridad y le damos “propiedades”.
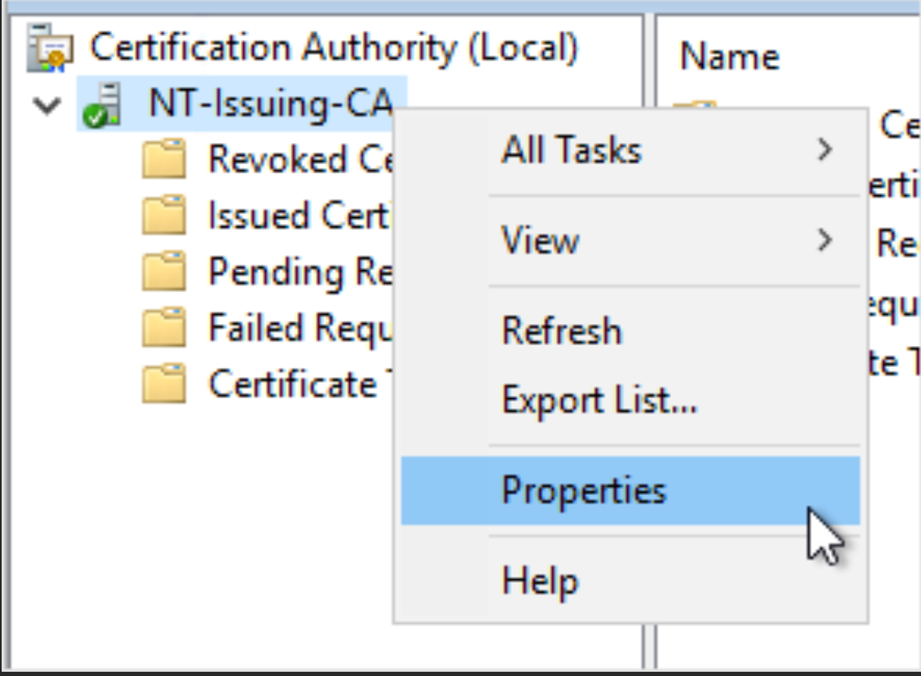
Nos dirigimos a la pestaña de “Auditoria” y seleccionamos todas las casillas de verificación de eventos a auditar.
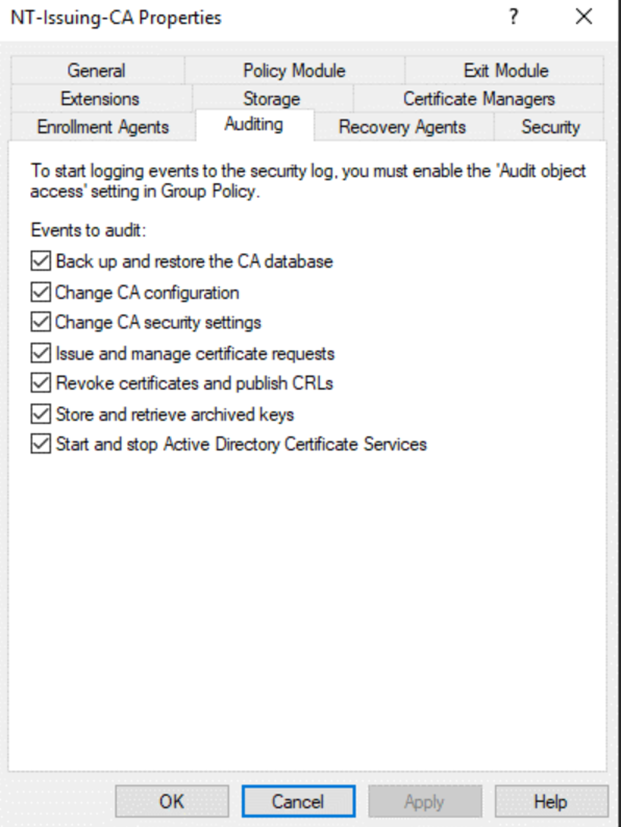
Le damos aceptar y abrimos el símbolo de sistema y ejecutamos el comando gpupdate /force.
Una vez hecho esto vamos a la consola y vamos a “Configuración”—“Administración de sensores” y “Añadir nuevo”.
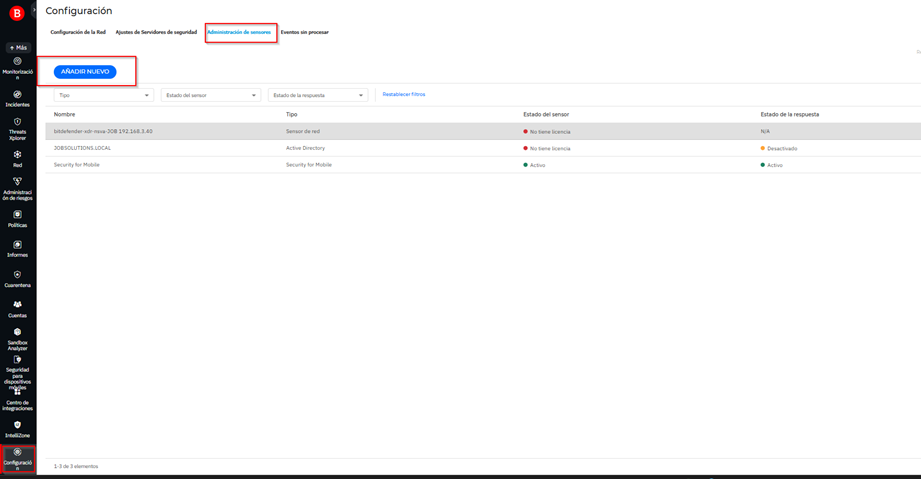
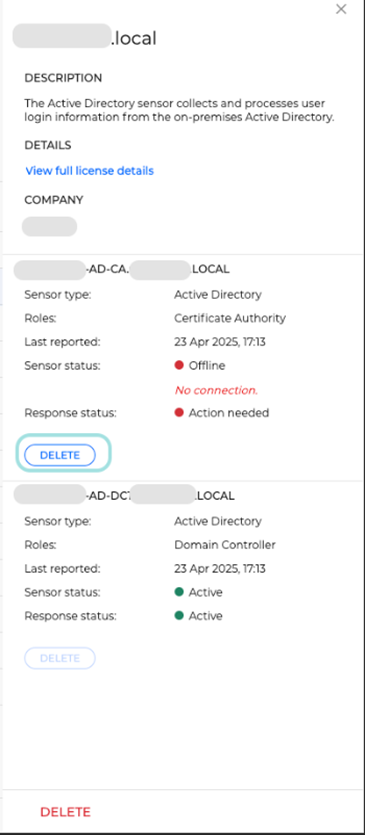
Una vez adentro seleccionamos el que dice “Active Directory” y ahí ya le damos Click y añadimos el servidor de AD.
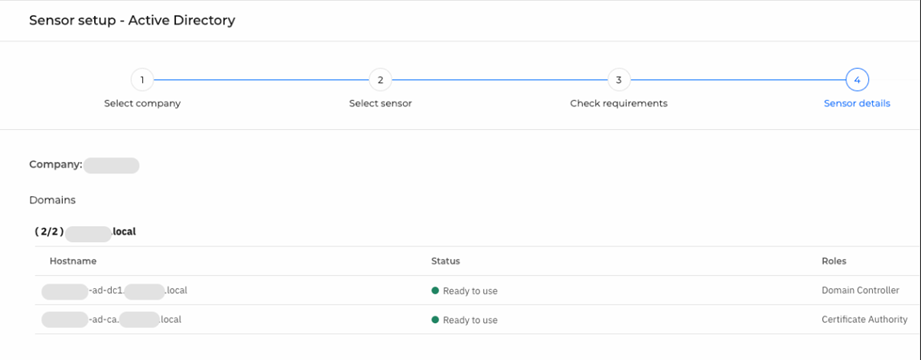
Una vez agregado ya lo podemos ver dentro de nuestra consola y comenzara a recopilar cualquier evento y mostrarlo en la sección de “Incidentes”.